Fukushima Daiichi: Depremden Sonra Asıl Sınav
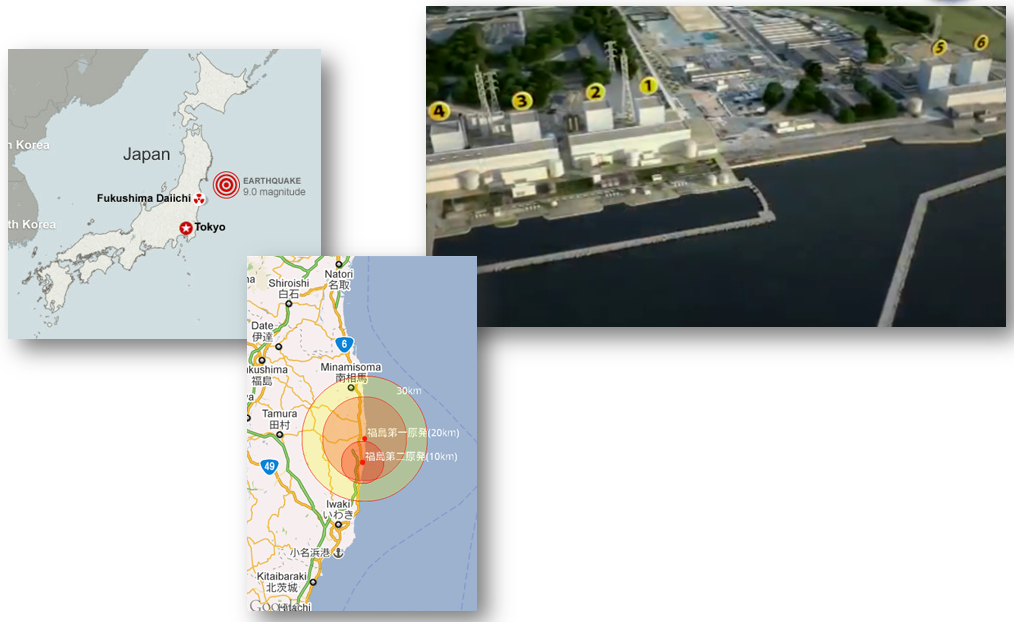
11 Mart 2011 saat 14:46 JST. Japonya'nın Tōhoku bölgesinin açıklarında
meydana gelen Mw 9,0 büyüklüğündeki deprem, Fukushima Daiichi Nükleer Güç Santralı'nın
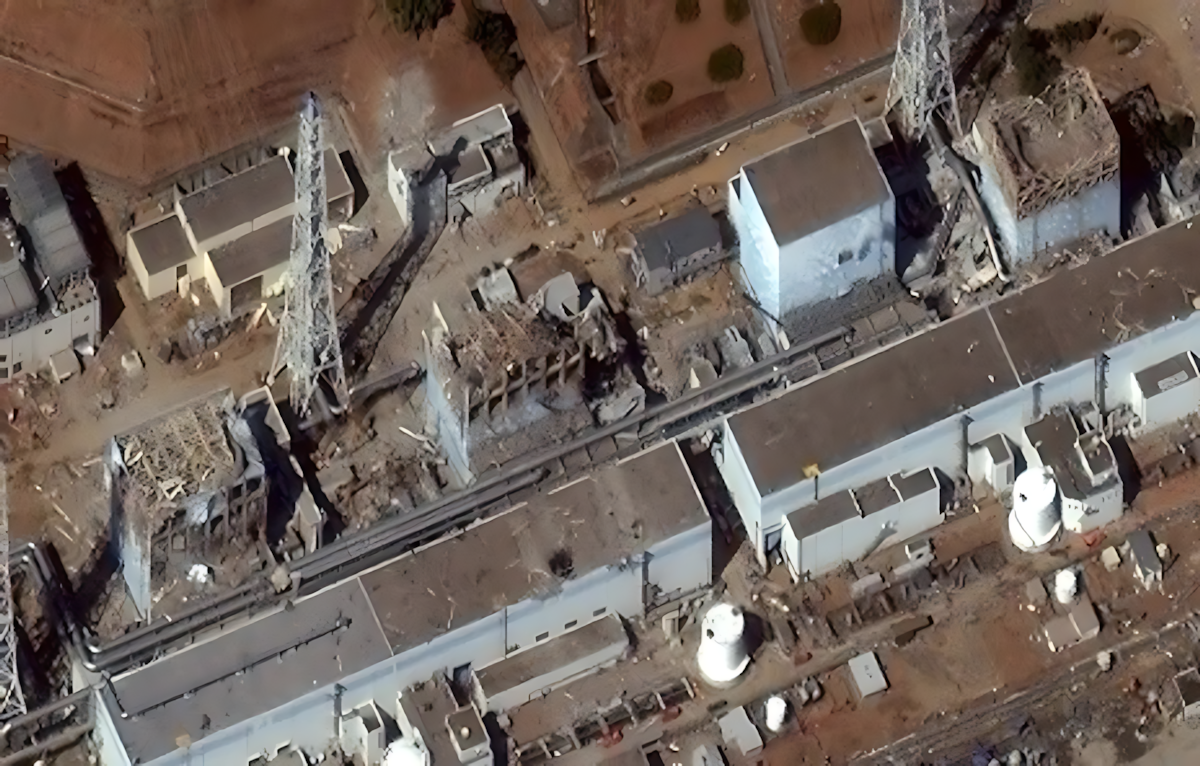
bulunduğu Fukushima Prefektörlüğü kıyılarını sarstı. Santraldaki 1, 2 ve 3. üniteler
güçteydi; 4, 5 ve 6. üniteler ise planlı duruş/bakım ve yakıt işlemleri nedeniyle
işletmede değildi. Deprem sonrasında çalışan üç ünite otomatik olarak reaktörü durdurdu.
Bu ilk aşama, tasarımın temel işlevlerinden biri olan “reaktörü durdurma”
fonksiyonunun çalıştığını gösterdi. [1][2]
Fakat nükleer güvenlikte “durmak”, “soğumak” anlamına gelmez. Reaktör kapatıldıktan
sonra çekirdek fisyonu sona erse bile yakıtın bozunma ısısı uzun süre devam eder.
Bu ısının sürekli olarak uzaklaştırılması gerekir. Fukushima'da asıl kırılma noktası,
yaklaşık bir saat sonra gelen dev tsunaminin elektrik dağıtımını, acil dizel jeneratörleri,
bataryaların bir bölümünü ve nihai ısı kuyusuna ilişkin ekipmanları aynı olay zinciri
içinde devre dışı bırakması oldu. [1][3]
FUKUSHIMA'NIN ANA MESAJI
Bir nükleer santral için en tehlikeli senaryo, tek bir ekipmanın bozulması
değildir. Bir doğal afetin aynı anda elektrik, soğutma, ölçüm, haberleşme, ulaşım,
insan kaynağı ve lojistik kapasiteyi vurmasıdır.
Fukushima Daiichi Nükleer Santralı
Fukushima Daiichi, Japonya'nın Pasifik kıyısında, Fukushima Prefektörlüğünün Futaba
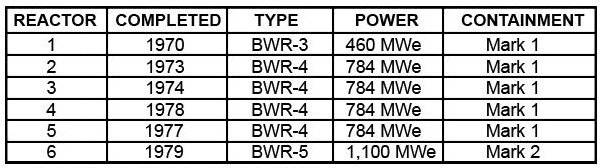
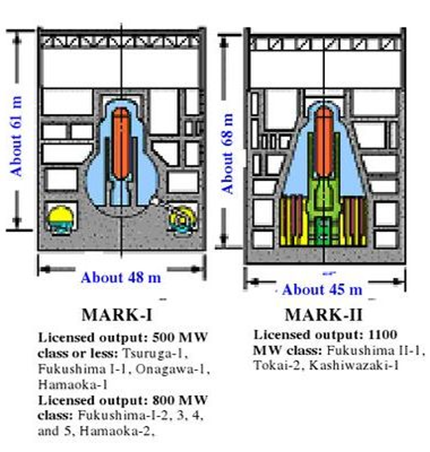
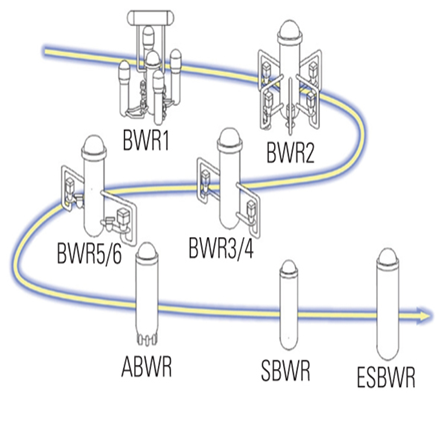
bölgesinde yer alan altı üniteli bir nükleer güç santralıdır. 1–5. üniteler BWR-3/BWR-4
ailesindeki General Electric tasarımlarına dayanan kaynar su reaktörleri; 6. ünite ise
BWR-5 tasarımındadır. 1. ünite 1971'de, 6. ünite 1979'da ticari işletmeye geçti.
Ünitelerin farklı tarihlerde devreye alınmış olması, sahadaki güvenlik sistemlerinin
tek bir tasarım nesliyle sınırlı olmadığını da gösterir. [2][4]
Ünite 1
En eski üniteydi ve BWR-3 tasarımındaydı. Elektrik
kaybı sonrasında çekirdek soğutmasında önemli rol oynayan
Isolation Condenser (IC) sistemi bulunuyordu.
Kaza sırasında IC'nin gerçek çalışma durumunun doğru anlaşılması,
sınırlı ölçüm ve kumanda imkânları nedeniyle kritik bir insan-makine
arayüzü problemi haline geldi. Ünite 1'de 12 Mart 2011'de
hidrojen patlaması meydana geldi.
Üniteler 2 ve 3
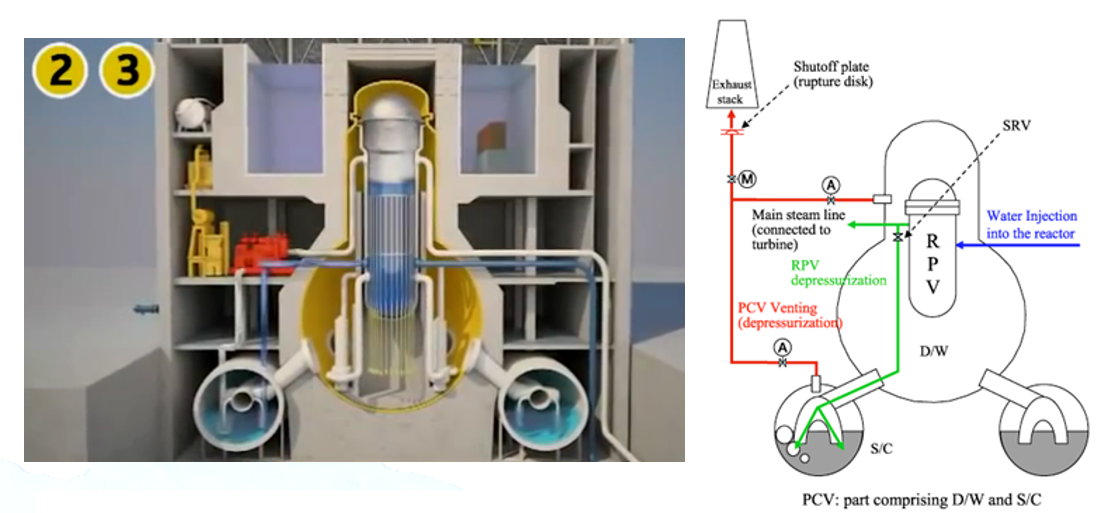
Her iki ünitede de türbin tahrikli acil soğutma sistemleri,
elektrik şebekesinden bağımsız olarak bir süre çalışabildi.
Ünite 2'de RCIC, Ünite 3'te ise RCIC ve
HPCI gibi sistemler kritik rol oynadı. Ancak uzun süreli
elektrik, ölçüm ve yardımcı sistem kayıpları nedeniyle soğutmanın
sürdürülebilirliği giderek azaldı. Her iki ünitede de ağır
çekirdek hasarı meydana geldi; Ünite 3'te 14 Mart'ta hidrojen
patlaması gerçekleşti.
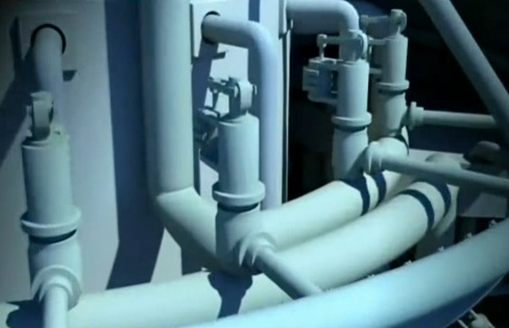
Ünite 4
Ünite 4, kaza sırasında reaktörü çalışmayan bir üniteydi.
29 Kasım 2010'da planlı bakım/periyodik denetim nedeniyle
şebekeden ayrılmış ve reaktördeki tüm yakıt elemanları
kullanılmış yakıt havuzuna aktarılmıştı. Bu nedenle
Ünite 1–3'teki gibi Ünite 4 reaktör çekirdeğinde bir erime
meydana gelmedi. Ancak kullanılmış yakıt havuzunda
1.535 yakıt demeti bulunuyordu.
Tsunami sonrasında havuzun soğutma ve ısı uzaklaştırma sistemleri
devre dışı kaldı. 15 Mart 2011'de reaktör binasının üst kısmında
hidrojen patlaması meydana geldi. TEPCO'nun güncel teknik
açıklamasına göre en güçlü açıklama, Ünite 3'ün
Primary Containment Vessel'ından yapılan venting sırasında
hidrojen içeren gazların ortak egzoz/stack hattı üzerinden
Ünite 4 binasına taşınması ve burada birikmesidir.
Dolayısıyla Ünite 4, kendi reaktör çekirdeğinin erimesinden
ziyade çoklu ünite etkileşiminin ve ortak altyapının
oluşturduğu ikincil riskin çarpıcı bir örneğidir.
Ünite 4'ün havuzundaki 1.535 yakıt demetinin tamamının çıkarılması
18 Kasım 2013'te başlamış ve 22 Aralık 2014'te tamamlanmıştır.
Bu olay, “reaktör kapalıysa ünite güvenlidir”
yaklaşımının yetersiz olduğunu; kullanılmış yakıt havuzlarının
ve komşu ünitelerden gelebilecek ortak tehlikelerin de güvenlik
analizine dahil edilmesi gerektiğini göstermiştir.
Üniteler 5 ve 6
Duruşta olmalarına rağmen santral felaketinden etkilenmeye devam
ettiler. Özellikle 6. ünitedeki bir hava soğutmalı acil
durum dizel jeneratörünün çalışabilir durumda kalması
ve 5–6 arasındaki elektrik bağlantılarının kullanılabilmesi,
bu iki ünitenin güvenli duruma getirilmesine yardımcı oldu.
Bu deneyim, fiziksel olarak ayrıştırılmış ve ortak nedenli
arızalara karşı dayanıklı güç kaynaklarının önemini
gösteren önemli bir örnektir.
Kazanın Öncesindeki Kritik Gerçek: Dış Tehlike Tasarımı
Fukushima olayını yalnızca “9 büyüklüğündeki deprem” olarak anlatmak eksiktir. IAEA ve
Japon incelemeleri, santralın depremi atlattığını; asıl büyük sistemik kaybın tsunami
sonrasında meydana geldiğini ortaya koymuştur. Bununla birlikte deprem, şebeke kaybı,
erişim sorunları ve altyapı hasarı oluşturarak sonraki olayların yönetimini zorlaştırdı.
Tsunami yüksekliği konusunda kullanılan rakamlar da dikkatle ele alınmalıdır. TEPCO'nun
2011 tarihli teknik açıklamasına göre 2002'deki değerlendirmede Fukushima Daiichi için
varsayılan en yüksek tsunami seviyesi O.P.+5,7 m idi; 11 Mart'ta ise santral sahasının
büyük bölümü yaklaşık O.P.+14–15 m seviyesine kadar su altında kaldı. Dolayısıyla
“2002'de tsunami riskinin sıfıra yakın olduğu kabul edilmişti” şeklindeki basitleştirilmiş
ifade yerine, tasarım esaslarının gerçek tehlikenin büyüklüğünü ciddi biçimde
düşük değerlendirdiği söylenmelidir. [5]
TASARIMIN SINIRINI DEĞİŞTİREN SORU
“Bu olay daha önce hiç olmadı” demek mühendislik açısından yeterli
değildir. Doğru soru şudur:
“Bu sahayı etkileyebilecek fiziksel olarak mümkün en ağır olay nedir ve
savunmanın derinliği bu olayın belirsizliğini ne kadar tolere ediyor?”
Ayrıntılı Kaza Kronolojisi: Güvenlik Zincirinin Adım Adım Kırılması
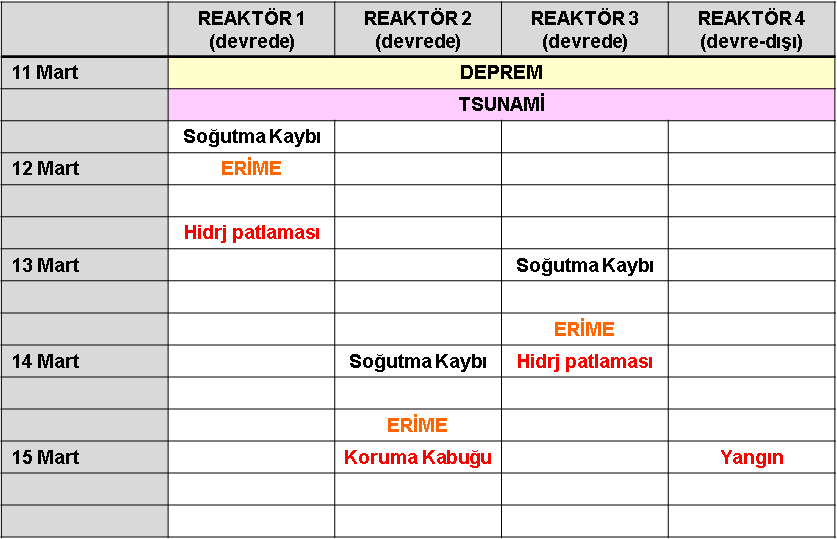
Aşağıdaki kronoloji, kullanıcının verdiği 81 maddelik olay dizisini temel almakta;
ancak IAEA, NRC ve TEPCO kaynaklarıyla karşılaştırılarak teknik olarak düzeltilmiştir.
Özellikle Ünite 2'nin “reaktör binası patladı” şeklinde anlatılması, Ünite 4'ün kendi
çekirdeğinin eridiğinin ima edilmesi ve bazı vana/batarya ayrıntıları kesin gerçek gibi
sunulmamıştır. Bu ayrımlar, Fukushima'yı doğru anlamak açısından önemlidir.
KRONOLOJİYİ OKURKEN ÖNEMLİ
Fukushima bir anda meydana gelen tek bir “patlama” değildir. Deprem →
şebeke kaybı → tsunami → dizel ve elektrik dağıtım kaybı → ölçüm ve kumanda
kaybı → soğutmanın bozulması → basınç artışı → vent ve enjeksiyon mücadelesi →
çekirdek hasarı → hidrojen birikimi → çoklu ünite krizi şeklinde ilerleyen
uzun bir savunma kaybı zinciridir.
001–007 | Deprem ve İlk Savunma Katmanları
- 001. 11 Mart 2011'de 1, 2 ve 3. üniteler güçteydi; 4, 5 ve 6. üniteler planlı duruş durumundaydı.
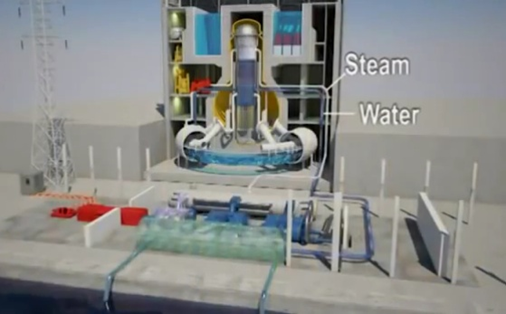
- 002. Saat 14:46'da Mw 9,0 Tōhoku depremi meydana geldi. Santralın yer hareketi tasarım esaslarını bazı ölçüm noktalarında aşan seviyelere ulaştı; ancak ilk otomatik güvenlik fonksiyonları çalıştı. [1][3]
- 003. Ünite 1, 2 ve 3 otomatik olarak SCRAM yaptı; kontrol çubukları çekirdeğe girerek zincirleme fisyonu durdurdu.
- 004. Fisyon durmasına rağmen bozunma ısısı devam etti. Artık temel hedef “elektrik üretmek” değil, çekirdeği sürekli soğutmak idi.
- 005. Deprem dış şebeke bağlantılarını kaybettirdi. Santral Loss of Offsite Power durumuna geçti.
- 006. Acil dizel jeneratörler devreye girerek güvenlik sistemleri için alternatif AC güç sağlamaya başladı.
- 007. İlk bakışta savunmanın derinliği çalışıyor görünüyordu: reaktörler durmuş, acil güç devreye girmiş ve acil soğutma sistemleri kullanılabiliyordu.
008–017 | Tsunami: “Son Yedek”lerin Aynı Anda Kaybedilmesi
- 008. Yaklaşık 50 dakika sonra tsunami sahaya ulaştı.
- 009. TEPCO'nun olay sonrası analizine göre Fukushima Daiichi'de su baskını yaklaşık O.P.+14–15 m seviyelerine ulaştı; sahadaki tasarım esasının çok üzerine çıktı. [5]
- 010. Türbin binalarının alt seviyeleri, elektrik ekipmanları ve dizel jeneratörlerin bir bölümü su altında kaldı.
- 011. Sonuç: Station Blackout. Ünitelerin önemli bir kısmı AC gücünü kaybetti.
- 012. Bazı DC batarya sistemleri başlangıçta çalışmaya devam etti; fakat bunların kapasitesi sınırlıydı ve bazı ekipmanlar su baskınından zarar gördü.
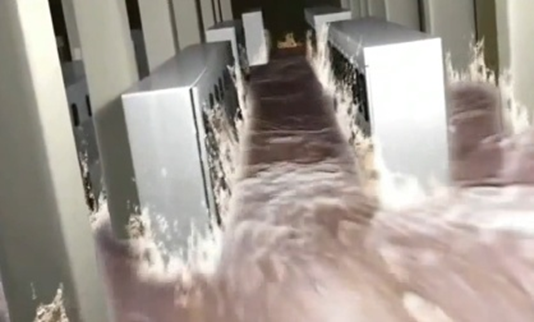
- 013. Kontrol odaları ve saha ekipleri giderek daha az ölçüm bilgisine sahip olmaya başladı.
- 014. IAEA'nın değerlendirmesine göre ekipler, altı reaktör ve yakıt havuzlarının bulunduğu bir sahada, elektrik ve haberleşmenin ciddi biçimde bozulduğu olağanüstü bir koşulla karşı karşıya kaldı. [6]
- 015. Bu andan itibaren sorun artık “bir reaktörün kazası” değil, aynı sahadaki çoklu ünitelerin eşzamanlı acil durumu haline geldi.
- 016. Taşımacılık, yollar, yakıt, jeneratör, kablo, akü, kompresör ve haberleşme gibi destek unsurları da depremin bölgesel etkileri nedeniyle zorlaştı.
- 017. Fukushima'nın en önemli derslerinden biri burada ortaya çıktı: yedek sistemler aynı fiziksel tehdide karşı korunmuyorsa, yedeklilik yalnızca kâğıt üzerinde kalabilir.

018–037 | Ünite 1: İzolasyon Kondenseri, Belirsizlik ve Hidrojen
- 018. Ünite 1'de elektrik kaybı sonrası Isolation Condenser (IC) sistemi kritik hale geldi.
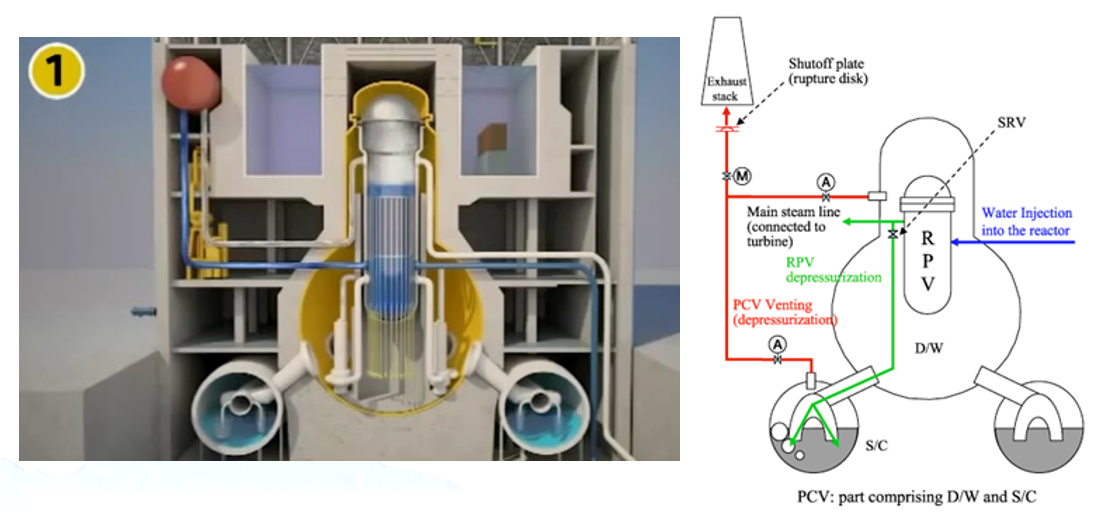
- 019. IC'nin çalışma durumunu gösteren ölçüm ve kumanda yetenekleri ciddi biçimde kısıtlandı.
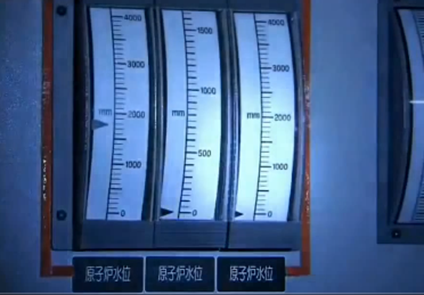
- 020. Operatörler sistemin beklenen biçimde çalıştığına ilişkin göstergeleri değerlendirmeye çalıştı.
- 021. Ancak göstergelerin kaybolması, kısmen geri gelmesi veya güvenilirliğinin azalması nedeniyle “sistemin gerçekten çalıştığını biliyor muyuz?” sorusu giderek önem kazandı.
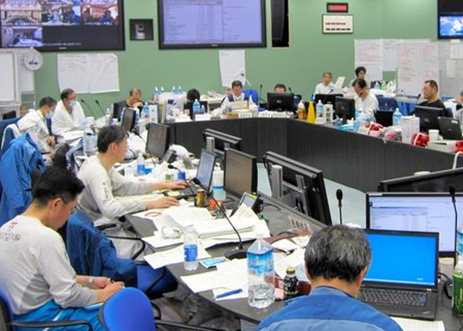
- 022. Acil durum müdahale merkezi ve saha ekipleri aynı anda birden fazla ünitenin verisini yönetmek zorunda kaldı.
- 023. Soğutma yetersiz kaldığında reaktör su seviyesi düşmeye başladı.
- 024. Yakıtın açığa çıkmasıyla yakıt kaplaması ile yüksek sıcaklıktaki buhar arasındaki kimyasal reaksiyon hidrojen oluşumuna yol açtı.
- 025. Reaktör basıncı ve containment koşulları kötüleşti. Basıncı yönetmek için venting seçenekleri gündeme geldi.
- 026. Ancak vent işlemi normal bir işletme faaliyeti değildi; elektrik, DC güç, vana kumandası, erişim ve radyasyon koşulları nedeniyle olağanüstü zor bir operasyondu.
- 027. Bazı vanalara ulaşmak ve onları açmak için taşınabilir güç kaynakları, manuel yöntemler ve sahada doğaçlama çözümler kullanıldı.
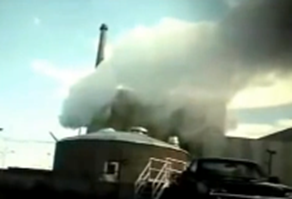
- 028. Yüksek radyasyon nedeniyle personelin sahada kalma süresi kısıtlandı.
- 029. Bu noktada “bilgi” başlı başına bir güvenlik sistemi haline geldi: ölçüm yoksa operatör doğru kararı vermek için gereken fiziksel durumu göremiyordu.
- 030. Ünite 1'de çekirdek hasarı ilerledi ve containment basıncı yönetimi kritik hale geldi.
- 031. Hidrojen, reaktör binasının üst bölümlerinde birikmeye başladı.
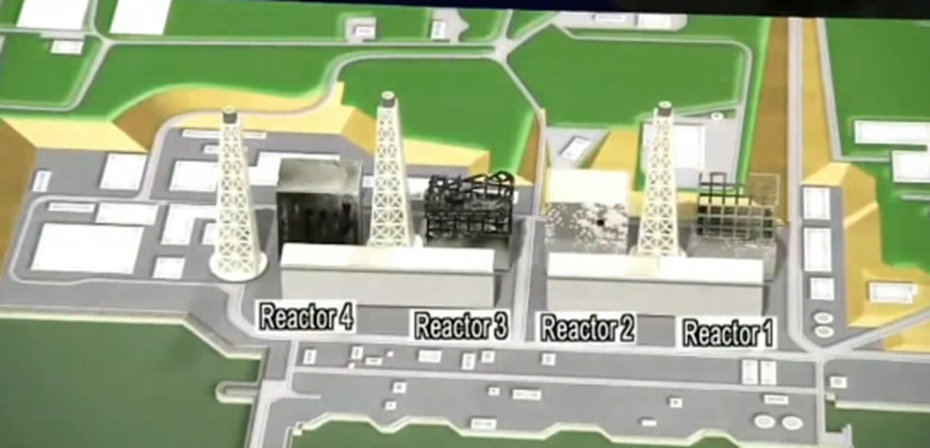
- 032. 12 Mart'ta Ünite 1 reaktör binasında büyük bir hidrojen patlaması meydana geldi.
- 033. Patlama, reaktör binasının üst kısmını ağır biçimde tahrip etti.
- 034. Bu olay, yalnızca radyolojik değil, aynı zamanda erişim, haberleşme, lojistik ve personel güvenliği açısından da yeni bir kriz yarattı.
- 035. Ünite 1'deki gelişmeler, sahadaki diğer ünitelerdeki müdahaleleri de dolaylı olarak zorlaştırdı.
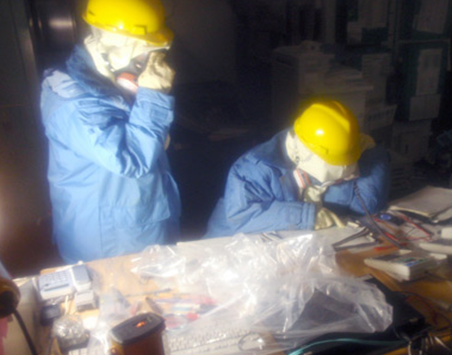
- 036. “Son bıraktığımızda sistem çalışıyordu” varsayımı, Fukushima'nın öğrettiği en tehlikeli varsayımlardan biri oldu.
- 037. İYİ DURUMU UMMA; İYİ DURUMU DOĞRULA. Operatör, ölçüm kaybolduğunda en iyimser açıklamaya değil, güvenli tarafta kalan açıklamaya göre hareket edebilmelidir.
038–056 | Ünite 3: RCIC/HPCI, Pil Kaybı ve İkinci Hidrojen Patlaması
- 038. Ünite 3'te başlangıçta türbin tahrikli acil soğutma sistemleri önemli süre boyunca çalıştı.
- 039. Bu sistemler elektrik şebekesinden bağımsız çalışabilse de kumanda ve enstrümantasyon için DC güç ihtiyacı vardı.
- 040. Batarya kapasitesi azaldıkça sistemlerin gerçek durumu hakkında bilgi edinmek zorlaştı.
- 041. Soğutma yetersiz kaldığında reaktör su seviyesi düşmeye başladı.
- 042. Su enjeksiyonu için önce reaktör basıncının yönetilmesi gerekiyordu.
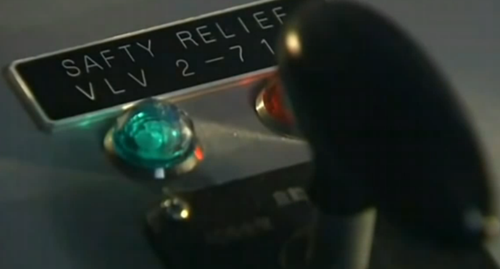
- 043. Safety Relief Valve (SRV) operasyonu kritik hale geldi.
- 044. Vanalara enerji sağlamak için sahada uygun DC kaynaklar arandı.
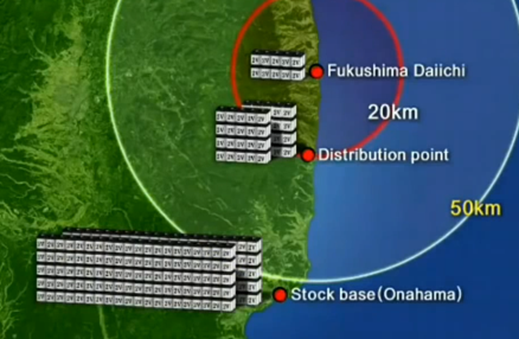
- 045. TEPCO ve kamu kurumlarının depolarındaki ekipmanların bulunması kadar, bu ekipmanın enkaz, radyasyon, trafik ve su baskını koşullarında sahaya taşınması da ayrı bir mühendislik problemiydi.
- 046. Bu nedenle “depo dolu” olması tek başına yeterli değildir. Malzemenin kriz bölgesine ulaşması ve kullanılabilir olması gerekir.
- 047. Saha ekipleri ve dış destek ekipleri farklı akü ve güç kaynaklarını kullanarak sistemleri yeniden çalıştırmaya uğraştı.
- 048. Taşınabilir ekipman ve araç aküleri gibi doğaçlama çözümler devreye sokuldu.
- 049. Basınç düşürme ve su enjeksiyonu girişimleri büyük zorluklarla sürdürüldü.
- 050. İtfaiye araçlarıyla su enjeksiyonu, normal tasarımın ötesinde bir “son savunma” yöntemi olarak kullanıldı.
- 051. Enjeksiyon yollarının gerçek hidrolik davranışı, enerji ve vana koşulları nedeniyle sahada tam olarak öngörülemiyordu.
- 052. Ünite 3'te çekirdek hasarı ilerledi.
- 053. Hidrojen oluşumu arttı ve containment ile bina arasındaki gaz akış yolları kritik hale geldi.
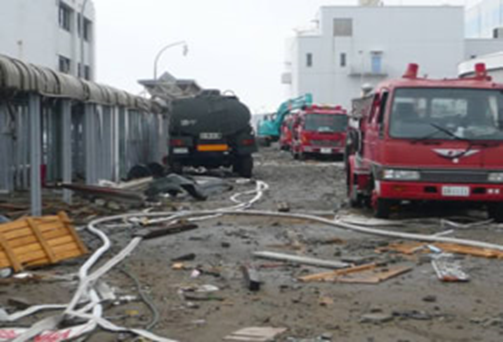
- 054. 14 Mart'ta Ünite 3 reaktör binasında hidrojen patlaması meydana geldi.
- 055. Patlama, binada ağır hasar meydana getirerek saha müdahalesini daha da zorlaştırdı.
- 056. Aynı sahada ikinci büyük hidrojen patlamasının gerçekleşmesi, çoklu ünite acil durumunun artık teorik değil, fiili bir durum olduğunu gösterdi.
057–071 | Ünite 2: Soğutma Kaybı, Suppression Chamber ve Yanlış Yorumlanmaması Gereken Patlama
- 057. Ünite 2'nin soğutma fonksiyonları da zaman içinde ağır biçimde bozuldu.
- 058. Ünite 3'teki patlamadan yaklaşık iki gün sonra Ünite 2'de kritik soğutma ve basınç kontrol sorunları yaşandı.
- 059. Su seviyesi düştükçe yakıt hasarı riski arttı.
- 060. Su enjeksiyonu için reaktör basıncının düşürülmesi gerekiyordu.
- 061. SRV'lerin çalıştırılması için sınırlı elektrik ve pnömatik imkânlar kullanıldı.
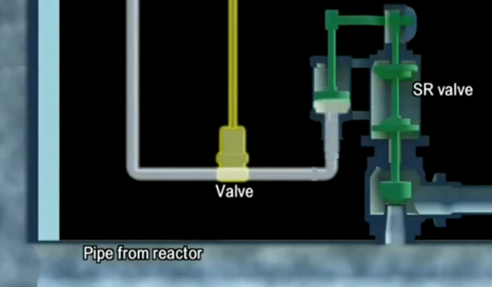
- 062. Vana operasyonları, yüksek radyasyon ve düşük görünürlük altında yürütüldü.
- 063. Bazı vana ve aktüatörlerin tasarımının ağır kaza koşullarında beklenen performansı göstermemesi, severe accident capable equipment ihtiyacını ortaya koydu.
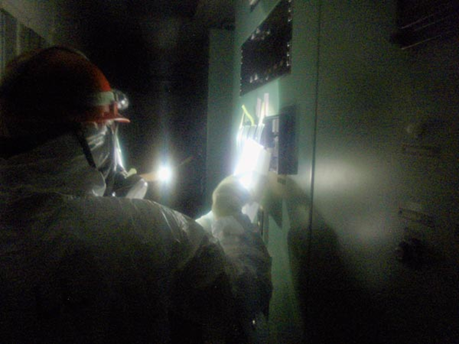
- 064. Ünite 2'de çekirdek hasarı meydana geldi ve yakıtın önemli bir bölümü reaktör basınç kabından dışarı taşınmış olabilir.
- 065. 15 Mart'ta Ünite 2 çevresinde yüksek basınç ve gaz akışı sorunları yaşandı.
- 066. Suppression chamber/wetwell bölgesinde hasar meydana geldiğine ilişkin güçlü kanıtlar ortaya çıktı.
- 067. Bu durum containment bütünlüğünün önemli ölçüde zorlandığını gösterdi.
- 068. Ancak Ünite 2 için “reaktör binası büyük hidrojen patlamasıyla yok oldu” demek doğru değildir.
- 069. Ünite 2'deki en önemli sorunlardan biri, containment'in alt bölümündeki hasar ve radyoaktif maddelerin dış ortama ulaşmasını kolaylaştıran kaçak yollarıydı.
- 070. Bu olay, Fukushima kronolojisinde “patlama” kelimesinin her ünite için aynı fiziksel olayı ifade etmediğini gösterir.
- 071. En kötü senaryo; yalnızca bir reaktörün değil, birden fazla ünitenin aynı anda çekirdek hasarı ve containment sorunları yaşamasıdır.
072–081 | Ünite 4, Yakıt Havuzları, Bilgi Krizi ve Tahliye
- 072. Ünite 4 deprem sırasında işletmede değildi ve reaktör çekirdeğinde yakıt bulunmuyordu; yakıtın tamamı bakım nedeniyle spent fuel pool'daydı.
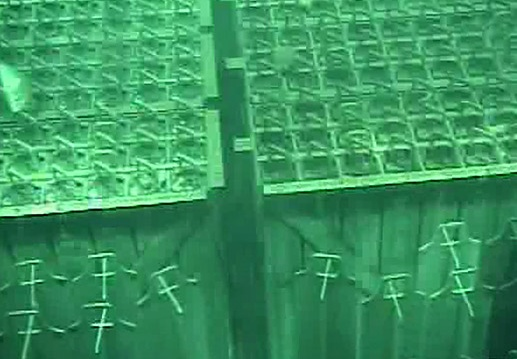
- 073. Buna rağmen Ünite 4 binasında hidrojen patlaması meydana geldi.
- 074. Olay sonrası değerlendirmeler, hidrojenin Ünite 3'ten ortak egzoz/vent sistemleri üzerinden Ünite 4 binasına taşınmış olabileceğini güçlü biçimde destekledi. Bu nedenle Ünite 4 patlaması, kendi çekirdeğinin erimesi olarak anlatılmamalıdır. [6][7]
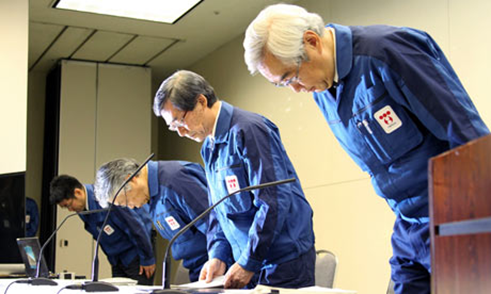
- 075. Fukushima'da TEPCO'nun merkezi yönetim ile bilgi paylaşımı ve hükümetle koordinasyonu yoğun biçimde eleştirildi. Ancak olayın saha gerçekliği de son derece ağırdı: personel karanlıkta, yüksek radyasyon altında, iletişim ve ulaşımın bozulduğu bir bölgede altı ünite ve yakıt havuzlarıyla uğraşıyordu.
- 076. Başbakanlık ve hükümet seviyesinde de karar verme ve bilgi akışında sorunlar yaşandı. Bu nedenle Fukushima, teknik olduğu kadar kriz yönetimi ve kamu iletişimi açısından da bir dönüm noktasıdır.
- 077. Acil durumun kapsamının ve bazı tehlikelerin başlangıçta olduğundan daha iyimser değerlendirilmesi, karar alma hızını olumsuz etkileyebilecek bir faktördür.
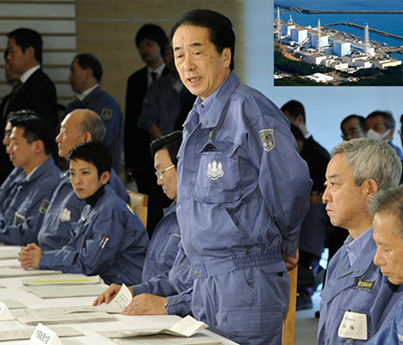
- 078. Başbakan Naoto Kan hükümetinin kriz yönetimi yoğun siyasi tartışmalara konu oldu; Kan Aralık 2011'de görevden ayrıldı. “Beş ay sonra Fukushima nedeniyle istifa etti” şeklindeki tek nedenli ifade yerine, siyasi sorumluluğun çok daha geniş bir bağlamda değerlendirilmesi gerekir.
- 079. Hükümet, santral çevresinde kademeli olarak genişleyen tahliye alanları oluşturdu; 20 km'lik alan için tahliye emri verildi.
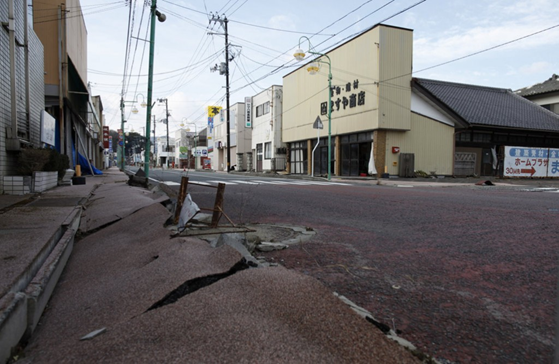
- 080. Yaklaşık 160.000 kişinin deprem-tsunami ve nükleer acil durum nedeniyle tahliye edildiği dönemler oldu; insanların evlerine dönüşü yıllar boyunca bölge ve radyolojik koşullara göre farklılık gösterdi.
- 081. Fukushima'nın son aşaması da kazanın kendisi kadar öğreticidir: yakıtın çıkarılması, yakıt enkazının bulunması, kirlenmiş su yönetimi, atıkların yönetimi ve sahadan güvenli biçimde çıkış onlarca yıl sürebilecek bir mühendislik programıdır.
Fukushima Kazası Neden Oldu?
Fukushima'yı yalnızca “tsunami çok büyüktü” diyerek açıklamak, kazanın mühendislik
derslerini eksik bırakır. IAEA'nın kapsamlı değerlendirmeleri, dış tehlikelerin
değerlendirilmesi, savunmanın derinliği, çoklu ünite kazaları, elektrik kaybı,
enstrümantasyon, acil durum prosedürleri ve düzenleyici/organizasyonel yapıların
birlikte ele alınması gerektiğini vurgulamıştır. [6][8]
1. Dış Tehlikenin Küçümsenmesi
Tasarım esasları, gerçek tsunami etkisini yeterince temsil etmedi.
En önemli problem yalnızca “yükseklik” değil; suyun jeneratörleri,
elektrik panolarını, pompaları ve kablo yollarını aynı anda etkisiz
bırakabilmesiydi.
2. Ortak Nedenli Arıza
Birden fazla yedek sistem aynı su baskını tehdidine maruz kaldı.
Böylece görünürdeki yedeklilik, ortak nedenli arıza karşısında
hızla değer kaybetti.
3. Çoklu Ünite Krizi
Acil durum organizasyonu aynı anda altı ünitenin, yakıt havuzlarının,
ortak havuzun ve saha altyapısının sorunlarıyla karşılaştı. IAEA,
çoklu ünite kazalarının acil durum planlamasına açık biçimde dahil
edilmesi gerektiğini vurgulamaktadır. [8][9]
4. Ölçüm ve Bilgi Kaybı
Elektrik ve DC güç kaybı, operatörün reaktör su seviyesi, basınç,
sıcaklık ve vana konumlarını güvenilir biçimde takip etmesini zorlaştırdı.
Ölçüm sistemi, ağır kazada bir “lüks” değil, temel güvenlik bariyeridir.
ALINAN DERSLER: FUKUSHIMA'NIN EN ÖNEMLİ MİRASI
HAYAL EDİLEMEYENİ HAYAL ETMEYE ÇALIŞ
Imagine the unimaginable.
Fukushima'nın belki de en güçlü mühendislik mesajı budur. Bir olayın daha önce
görülmemiş olması, fiziksel olarak imkânsız olduğu anlamına gelmez. İki farklı
doğal veya insan kaynaklı büyük felaketin aynı anda meydana gelebileceği;
deprem + tsunami, yangın + elektrik kaybı, sel + uzun süreli şebeke kesintisi,
siber olay + doğal afet gibi birleşik senaryoların ayrıca düşünülmesi gerekir.
1. Uzun Süreli DIŞ KAYNAKLI ELEKTRİK KAYBI İçin Tasarımları Yeniden Değerlendir
Loss of Offsite Power kısa süreli bir arıza gibi ele alınmamalıdır.
Santral, günler sürebilecek bir elektrik kesintisinde reaktörü ve yakıt havuzlarını
güvenli biçimde soğutabilmelidir. Dizel jeneratörler, bataryalar, dağıtım panoları,
kablolar ve yakıt ikmali aynı ortak tehdide karşı korunmalıdır.
2. BWR Koruma Kabuğu ve Vana Sistemlerini Ağır Kaza Koşullarına Göre Elden Geçir
Containment venting, severe accident yönetiminin temel unsurlarından biridir.
Ancak vana, aktüatör, pnömatik hava, DC güç ve erişim zincirlerinden biri yoksa
sistem çalışmayabilir. Vana sistemleri; yüksek sıcaklık, yüksek basınç, radyasyon,
düşük enerji ve erişim kısıtları altında test edilmelidir.
3. Yakıt Havuzlarına Güvenilir Su Seviyesi Göstergeleri Ekle
Yakıt havuzları “reaktör kapalı olduğu için ikincil” görülmemelidir. Su seviyesi,
sıcaklık ve radyolojik koşullar ağır kaza ortamında da güvenilir biçimde izlenebilmelidir.
Göstergelerin enerji kaynakları ve fiziksel korunması, reaktör enstrümantasyonu kadar
ciddiye alınmalıdır.
4. Mevcut Santralleri Sismik Açıdan Tekrar Değerlendir
Lisans tarihindeki sismik varsayımlar nihai gerçek değildir. Yeni jeolojik,
sismolojik ve paleosismolojik bilgiler ışığında mevcut santralların deprem
marjları yeniden değerlendirilmelidir. Fukushima sonrası birçok ülkede sismik
tehlike ve güvenlik marjlarının yeniden incelenmesi bunun doğrudan bir sonucudur. [10]
5. Mevcut Santralleri Su Baskını ve Tsunamiye Karşı Yeniden Değerlendir
Sadece “su kaç metre yükselir?” sorusu yeterli değildir. Su hangi yoldan girer,
hangi odaları önce doldurur, hangi pompaları ve elektrik panolarını birlikte
devre dışı bırakır, kablo geçişleri nasıl davranır, erişim yolları ne kadar süre
kullanılabilir kalır? Sel analizi, sistem analiziyle birlikte yapılmalıdır.
6. Santralleri Dış Kaynaklı Doğal Olaylara Karşı Yeniden Değerlendir
Deprem, tsunami, sel, aşırı yağış, fırtına, aşırı sıcaklık, heyelan ve yangın
birbirinden bağımsız başlıklar olarak değil, gerektiğinde birbirini tetikleyen
olay zincirleri olarak değerlendirilmelidir. IAEA, çoklu dış tehlikelerin bir
sahadaki birden fazla üniteyi aynı anda etkileyebileceğini özellikle vurgulamaktadır. [8]
7. Santral Koruma Sistemlerini Sismik ve Su Baskını Olaylarına Karşı Güçlendir
Jeneratörün güçlü olması tek başına yeterli değildir. Jeneratör odası, yakıt,
elektrik panosu, kablo, kontrol sistemi, soğutma sistemi ve deniz suyu pompaları
da aynı olayda çalışabilir durumda olmalıdır. Bir güvenlik sisteminin
dayanıklılığı, en zayıf ortak bileşeni kadardır.
8. Birden Fazla Reaktör Ünitesini İçeren Acil Durum Prosedürlerini Güncelle
Acil durum prosedürleri tek reaktör varsayımıyla sınırlı kalmamalıdır. Fukushima
sonrası IAEA, birden fazla ünitenin aynı anda ağır hasar görmesi ihtimalinin
acil durum düzenlemelerine dahil edilmesi gerektiğini açıkça ortaya koymuştur. [9]
9. Acil Durumlarda İletişim ve Lojistik Yeteneğini Geliştir
Kriz sırasında en büyük ihtiyaçlardan biri “ekipman” değil, ekipmanı doğru
yere ulaştırma yeteneğidir. Jeneratör, akü, kablo, kompresör, pompa,
yakıt, solunum ekipmanı, ölçüm cihazı ve kişisel koruyucu donanım; yolların
kapalı, iletişimin sınırlı ve radyasyon seviyelerinin yüksek olduğu bir ortamda
sahaya ulaştırılabilmelidir.
10. Çoklu Ünite Problemlerine Müdahale Edecek İnsan Kaynağını Geliştir
Fukushima, aynı anda altı üniteyle ilgilenmenin yalnızca teknik değil, insan
kaynağı problemi olduğunu gösterdi. Yedek ekipler, vardiya süreleri, radyasyon
dozları, komuta zinciri, dış uzman desteği ve görev devri önceden planlanmalıdır.
11. Eğitimlere Çoklu Ünite ve Alışılmadık Senaryoları Dahil Et
Eğitimler yalnızca “tasarım esaslı kaza” prosedürlerini tekrarlamamalıdır.
Station blackout + tsunami + haberleşme kaybı + birden fazla reaktör +
yakıt havuzu + yaralı personel + dış altyapı çöküşü gibi senaryolar
gerçekçi tatbikatlarla denenmelidir.
12. “Beklenen Durum” ile “Doğrulanmış Durum” Arasındaki Farkı Öğret
Operatörün zihnindeki model ile santralın gerçek fiziksel durumu aynı olmayabilir.
Fukushima'da enstrümantasyon kaybı bu farkı büyüttü. Ağır kazalarda varsayım
yönetimi de teknik bir güvenlik fonksiyonudur.
13. Çoklu Ünite ve Çoklu Saha Senaryolarını Birlikte Düşün
Aynı doğal afet, aynı bölgedeki birden fazla nükleer santralı aynı anda etkileyebilir.
IAEA'nın dersleri; tek bir tesisin değil, bölgesel altyapının, ulaşımın, haberleşmenin,
elektrik şebekesinin ve insan kaynağının birlikte değerlendirilmesini gerektiriyor. [8]
14. Acil Durum Merkezlerini de Afete Dayanıklı Tasarla
Acil durum merkezi santralın kalbi kadar önemlidir. Depremde yapısal olarak ayakta
kalmalı, su basmamalı, bağımsız haberleşmeye sahip olmalı ve radyolojik koşullar
altında personelin uzun süre çalışmasına izin vermelidir.
15. “Savunmanın Derinliği”ni Gerçekten Derin Yap
Fukushima'nın en temel mühendislik dersi, çok sayıda yedek ekipmanın aynı ortak
tehlikeye karşı korunmasız bırakılması halinde savunmanın derinliğinin görünürde
kalabileceğidir. Farklı güç kaynakları, fiziksel ayrım, farklı soğutma yolları
ve bağımsız erişim imkanları gerçek çeşitlilik oluşturur.
16. Güvenlik Kültürü: “Böyle Bir Şey Olmaz” Cümlesini Yasakla
Nükleer güvenlikte en tehlikeli cümlelerden biri “bu daha önce hiç olmadı”dır.
Tasarım sınırları, tarihsel verilerin ötesindeki belirsizlikleri de hesaba katmalıdır.
Sorgulayıcı yaklaşım; yönetime itiraz edebilen mühendisleri, işletme deneyimini
ciddiye alan kurumları ve bağımsız denetimi gerektirir.
17. İşletme, Lisanslama ve Denetim Kapasitesinin Sınırını Belirle
Bir ülkenin nükleer programı yalnızca kaç reaktör inşa edebileceğiyle ölçülmemelidir.
Kaç reaktörü aynı anda güvenli biçimde işletebilir, lisanslayabilir,
denetleyebilir, acil durumda yönetebilir ve nitelikli insan kaynağıyla destekleyebilir?
Asıl soru budur.
ÜLKENİN YÖNETEBİLECEĞİ NÜKLEER KAPASİTEYİ AŞMA
Nükleer kapasite yalnızca MW olarak belirlenmemelidir. Bir ülkenin “taşıma kapasitesi”;
işletme organizasyonları, bağımsız düzenleyici kurum, teknik destek kuruluşları,
acil durum altyapısı, eğitim ve insan kaynağı, yakıt çevrimi, atık yönetimi,
güvenlik kültürü ve işletme deneyiminin paylaşılması ile birlikte
değerlendirilmelidir.
Eğer bu kurumsal kapasite büyüyen reaktör filosuna yetişemiyorsa, yeni santral
sayısı yalnızca ekonomik bir karar değildir; doğrudan nükleer güvenlik riskidir.
Bu nedenle bir ülke, “kaç MW kurabilirim?” sorusundan önce
“kaç üniteyi aynı yüksek güvenlik standardıyla yönetebilecek kurumsal
kapasiteye sahibim?” sorusunu yanıtlamalıdır.
Fukushima'nın En Çarpıcı Dersi: Yedeklilik Yetmez, Çeşitlilik ve Ayrışma Gerekir
Bir santralda üç dizel jeneratör bulunması, eğer üçü de aynı su baskını seviyesinin
altında bulunuyorsa gerçek anlamda üç bağımsız savunma katmanı anlamına gelmez.
Aynı şekilde iki elektrik panosu aynı odadaysa, iki soğutma pompası aynı deniz suyu
sistemine bağımlıysa veya iki haberleşme sistemi aynı altyapıdan geçiyorsa,
yedeklilik ortak nedenli arızaya karşı kırılgan olabilir.
Fukushima sonrasında dünyadaki yaklaşım bu nedenle “daha fazla ekipman” anlayışından
“daha dayanıklı ve farklı yollarla çalışan savunma” anlayışına doğru genişledi.
ABD NRC'si, örneğin uzun süreli güç kaybına karşı taşınabilir ve çeşitlendirilmiş
müdahale stratejileri ile containment venting gibi alanlarda ilave gereklilikler
geliştirdi. [11]
Fukushima Sonrası Dünyada Neler Değişti?
Fukushima yalnızca Japonya'nın değil, dünya nükleer güvenlik rejiminin sınavı oldu.
Birçok ülkede mevcut santrallar için stres testleri ve hedefli yeniden değerlendirmeler
yapıldı; deprem, sel, elektrik kaybı, yakıt havuzları ve ağır kaza yönetimi yeniden
incelendi. IAEA, çoklu dış tehlikeler ve çoklu ünite kazaları için yeni gözlemleri
sistematik biçimde topladı. [8][10]
| Alan |
Fukushima Öncesi Yaklaşımın Zayıflığı |
Fukushima Sonrası Ders |
| Elektrik |
Yedek AC/DC kaynaklara güven |
Uzun süreli SBO ve çeşitlendirilmiş güç kaynakları |
| Doğal tehlikeler |
Tarihsel/design-basis sınırlarına yüksek güven |
Belirsizlik ve cliff-edge etkilerini de değerlendirme |
| Sel/Tsunami |
Tek bir su seviyesi varsayımı |
Kompleks taşkın yolu ve ortak nedenli arıza analizi |
| Çoklu ünite |
Tek reaktör merkezli acil durum yaklaşımı |
Birden fazla ünitenin eşzamanlı ağır kazası |
| Ölçüm |
Normal ve tasarım esaslı koşullara ağırlık |
Ağır kaza koşullarında da kullanılabilir enstrümantasyon |
| İnsan kaynağı |
Normal kriz organizasyonu |
Uzun süren, radyolojik ve çoklu üniteli krizlere dayanıklı ekip |
| İletişim |
Normal telekomünikasyon altyapısı |
Bağımsız ve afete dayanıklı iletişim |
2026 İtibarıyla Fukushima Daiichi'nin Güncel Durumu
Fukushima Daiichi artık elektrik üretim santralı olarak değil, dünyanın en karmaşık
nükleer söküm ve iyileştirme projelerinden biri olarak ele alınmaktadır. 1–6 üniteler
kalıcı olarak işletmeden çıkarılmıştır. Üniteler 1–3'teki reaktör ve containment
sıcaklıkları uzun süredir istikrarlı tutulmakta ve tesis “cold shutdown condition”
olarak tanımlanan kontrollü durumda tutulmaktadır. [12]
2026 yılı itibarıyla çalışmalar; yakıt havuzlarındaki yakıtların çıkarılması,
reaktörlerdeki fuel debris durumunun araştırılması, robot ve mikro-drone
incelemeleri, radyoaktif atıkların yönetimi ve kirlenmiş suyun kontrolü gibi başlıklarda
devam etmektedir. TEPCO'nun güncel programında Ünite 1 için 2026 başında büyük üst
örtü yapısının tamamlandığı ve yakıt çıkarma çalışmalarına 2027–2028 mali yıllarında
başlanmasının planlandığı belirtilmektedir. Ünite 2'de yakıt çıkarma ekipmanlarının
kurulumu 2026 Mart ayında tamamlanmış ve sonraki aşama için eğitim/ hazırlık çalışmaları
yürütülmektedir. [12][13]
ALPS ile arıtılmış suyun kontrollü şekilde denize boşaltılması da devam eden
söküm programının bir parçasıdır. TEPCO'nun Ağustos 2026 duyurularında 2026 mali yılı
içindeki beşinci boşaltımın başlatıldığı görülmektedir. Bu süreç, teknik güvenlik
değerlendirmesinin yanı sıra şeffaflık, bağımsız doğrulama ve kamu güveni açısından
da önem taşımaktadır. [14]
FUKUSHIMA BUGÜN BİTMİŞ BİR KAZA DEĞİL
2011'de başlayan kaza birkaç gün içinde sona ermiş olabilir; fakat kazanın
mühendislik sonuçlarını ortadan kaldırmak onlarca yıl süren bir projedir.
Bu nedenle Fukushima'nın gerçek maliyetini ve güvenlik derslerini yalnızca kaza
günlerindeki elektrik üretim kaybı veya ilk müdahale ile ölçmek doğru değildir.
Sonuç: Fukushima'dan Öğrenmek
Fukushima Daiichi kazası, nükleer güvenliğin temel kavramlarından birini yeniden
tanımladı: “tasarım esası” ile “gerçek dünyada mümkün olan olaylar” aynı şey değildir.
Deprem santralı hemen yok etmedi. Reaktörler otomatik olarak kapandı. Fakat ardından
gelen tsunami, dış şebekeyi, dizel jeneratörleri, elektrik dağıtımını, pompaları,
ölçüm sistemlerini ve erişimi aynı zincir içinde etkiledi. Sonra bataryalar azaldı,
ölçüm kayboldu, vanaların çalıştırılması zorlaştı, su enjeksiyonu güçleşti,
çekirdek hasarı ilerledi ve hidrojen patlamaları meydana geldi.
Dolayısıyla Fukushima'nın hikâyesi aslında bir “tsunami hikâyesi” değildir.
Ortak nedenli arızaların, çoklu ünite krizinin ve uzun süreli altyapı
çöküşünün nükleer güvenlik sistemini nasıl sınayabildiğinin hikâyesidir.
FUKUSHIMA'DAN BUGÜNE KALAN 7 ALTIN KURAL
- Dış kaynaklı elektrik kaybını günlerle ölç.
- Yedek sistemleri aynı tehlikeye karşı korumasız bırakma.
- Deprem + tsunami + sel + elektrik kaybı gibi birleşik olayları analiz et.
- Birden fazla reaktörün aynı anda ağır kaza yaşayabileceğini varsay.
- Operatöre ağır kaza koşullarında da güvenilir ölçüm ver.
- İletişim, insan kaynağı ve lojistiği güvenlik sisteminin parçası kabul et.
- “Hayal edilemeyen” olayları sistematik olarak hayal etmeye çalış.
VE BELKİ DE EN ÖNEMLİ DERS...
Bir ülkenin nükleer programı büyürken yalnızca reaktör sayısı büyümemelidir.
İşletme deneyimi, insan kaynağı, düzenleyici kapasite, teknik destek,
acil durum altyapısı, bağımsız denetim ve güvenlik kültürü de aynı hızda büyümelidir.
Nükleer kapasiteyi belirleyen sınır, yalnızca elektrik talebi değildir.
Bir ülke kaç reaktörü aynı anda yüksek güvenlik standardında işletebileceğini,
lisanslayabileceğini, denetleyebileceğini ve olağanüstü bir durumda yönetebileceğini
hesaplamalıdır. Bu kapasite aşılmadan yeni nükleer projelere izin verilmesi,
Fukushima'nın yalnızca Japonya için değil, nükleer enerji programı geliştiren bütün
ülkeler için en stratejik derslerinden biridir.
Kaynaklar ve Güncel Bilgi
-
IAEA, Fukushima Daiichi Accident – Director General's Report ve teknik ciltler:
IAEA Fukushima Daiichi Accident
-
IAEA, 11 Mart 2011 Fukushima Daiichi olay bildirimleri:
IAEA Event Reports
-
U.S. NRC, Fukushima olayları ve ABD düzenleyici değerlendirmeleri:
NRC – Japan Events
-
IAEA, Fukushima Daiichi teknik ve tesis bilgileri:
IAEA PRIS – Japan
-
TEPCO, tsunami etkisinin 2011 teknik özeti:
Summary of Analysis on Tsunami Striking the Nuclear Power Stations
-
IAEA, Fukushima sonrası gözlemler ve dersler:
Fukushima Observations and Lessons
-
TEPCO, Fukushima Daiichi ünite bazında güncel durum:
Status of Each Unit
-
IAEA, çoklu dış tehlikeler ve çoklu ünite kazaları:
Safety Assessment – Complex External Hazards
-
IAEA, çoklu üniteli acil durum yönetimi:
Emergency Preparedness and Response Lessons
-
IAEA, Fukushima sonrası sismik ve dış tehlike yeniden değerlendirmeleri:
IAEA International Experts Meeting material
-
U.S. NRC, Fukushima sonrası mitigation strategies ve hardened vent uygulamaları:
NRC – Fukushima Lessons Learned
-
TEPCO, 2026 söküm faaliyetleri:
Fukushima Daiichi Decommissioning
-
TEPCO, Ünite 2 yakıt çıkarma hazırlıkları:
Unit 2 Fuel Removal
-
TEPCO, 2026 ALPS treated water discharge duyuruları:
2026 Fukushima Daiichi News Releases
SON SÖZ
Fukushima'nın gerçek mirası, “nükleer enerji güvenli değildir” veya “nükleer enerji
tamamen güvenlidir” gibi iki uç cümleden biri değildir. Gerçek ders çok daha
mühendislik odaklıdır:
Riskleri doğru tanımla, belirsizliği küçümseme, savunmanın derinliğini gerçek
anlamda derin yap, ortak nedenli arızaları hesaba kat, çoklu ünite krizine hazırlan
ve kurumlarının yönetebileceğinden daha büyük bir sistemi kurma.